

5 จุดเสี่ยงในตู้คอนโทรล (Control Cabinet) ที่แฮกเกอร์และช่างซ่อมบำรุงชอบใช้เจาะระบบ OT
จุดเสี่ยงตู้คอนโทรล ไม่ใช่เรื่องเสริมของฝ่าย IT แต่เป็นชั้นป้องกันสำคัญของโรงงานที่มีระบบ OT, PLC, HMI, Network Switch, Engineering Workstation และตู้ควบคุมกระจายอยู่หน้างาน หากพอร์ต USB, LAN หรือ Console Port เปิดทิ้งไว้โดยไม่มีการควบคุม ผู้รับเหมา พนักงานชั่วคราว หรืออุปกรณ์แปลกปลอมสามารถเชื่อมต่อเข้าระบบได้ก่อนที่ Firewall จะเห็นเหตุการณ์ด้วยซ้ำ
บทความนี้สรุปหัวข้อ 5 จุดเสี่ยงในตู้คอนโทรล (Control Cabinet) ที่แฮกเกอร์และช่างซ่อมบำรุงชอบใช้เจาะระบบ OT จากแหล่งอ้างอิงด้าน OT Security แล้วแปลงเป็นแนวทางปฏิบัติที่โรงงานไทยนำไปใช้ได้จริง เป้าหมายไม่ใช่การขายอุปกรณ์ก่อน แต่คือการช่วยให้ทีมโรงงานเห็นจุดเสี่ยง ตรวจสอบหน้างาน และลดโอกาสเกิด Downtime จากช่องโหว่ทางกายภาพ
สารบัญ
- Physical Cybersecurity โรงงาน คืออะไร
- 5 จุดเสี่ยง OT ที่ต้องตรวจ
- ทำไม Firewall และ EDR ยังไม่พอ
- วิธีทำ Physical Port Audit
- แนวทาง Defense-in-Depth
- ตัวอย่างการใช้อุปกรณ์ล็อคพอร์ต
- Checklist ก่อนเริ่มโครงการ
1. 5 จุดเสี่ยงในตู้คอนโทรล คืออะไร และเกี่ยวกับ OT อย่างไร
จุดเสี่ยงตู้คอนโทรล คือการควบคุมความปลอดภัยของจุดเข้าถึงทางกายภาพที่สามารถกระทบระบบไซเบอร์ได้ เช่น ช่อง USB หน้าเครื่องจักร พอร์ต RJ45 ในตู้ Network พอร์ต Console ของ Switch พอร์ต Service ของ PLC และพื้นที่ที่บุคคลภายนอกสามารถเข้าใกล้อุปกรณ์ควบคุมได้จริง จุดเหล่านี้มักถูกมองว่าเป็นเรื่องช่างหรือ Facilities แต่ในระบบ OT จุดเล็ก ๆ เหล่านี้สามารถกลายเป็นทางเข้าเครือข่ายการผลิตได้โดยตรง
ในโรงงานทั่วไป ระบบ OT ถูกออกแบบเพื่อให้เครื่องจักรเดินต่อเนื่องเป็นหลัก ไม่ใช่เพื่อเปลี่ยนแปลงเร็วเหมือนระบบ IT สำนักงาน เครื่องบางตัวรันซอฟต์แวร์เก่า อัปเดตยาก หยุดเครื่องไม่ได้ และต้องให้ Vendor เข้ามาบำรุงรักษาเป็นระยะ ดังนั้นความเสี่ยงจึงไม่ได้อยู่แค่ในอินเทอร์เน็ต แต่อยู่ที่คนและอุปกรณ์ที่เข้าถึงเครื่องได้จริง
ทีมที่ดูแล OT Security จึงควรนับ Physical Cybersecurity เป็นส่วนหนึ่งของแผนป้องกัน ไม่ใช่รอให้เกิดเหตุแล้วค่อยหาเหตุผล เพราะเมื่อมัลแวร์เข้าเครื่อง Engineering Workstation หรือมีสาย LAN แปลกปลอมเสียบเข้าตู้สวิตช์แล้ว การสืบสวนย้อนหลังจะยากกว่าและต้นทุนสูงกว่าการปิดจุดเสี่ยงตั้งแต่แรกมาก
2. 5 จุดเสี่ยงในที่มักถูกมองข้ามในโรงงาน
จากบริบทของแหล่งอ้างอิง ISA/IEC 62443 Standard และข้อมูลหน้างานของโรงงานอุตสาหกรรม ความเสี่ยงไม่ได้เกิดจากจุดเดียว แต่เกิดจากหลายจุดเล็กที่สะสมกัน ทีม NJ TECH แนะนำให้เริ่มตรวจ 5 จุดนี้ก่อน เพราะเป็นจุดที่พบได้บ่อยและแก้ไขได้เร็ว
- พอร์ต USB หน้า HMI หรือ Engineering Workstation: จุดนี้ถูกใช้บ่อยในการโอนโปรแกรม PLC, ดึง Log หรืออัปเดตไฟล์ หากไม่มีการควบคุม Flash Drive ที่ไม่ผ่านการตรวจสอบอาจนำมัลแวร์เข้าระบบได้ทันที
- พอร์ต LAN ว่างในตู้ Network: พอร์ต RJ45 ที่เปิดทิ้งไว้ทำให้อุปกรณ์ภายนอกเสียบเข้าวง LAN ได้ง่าย โดยเฉพาะในพื้นที่ที่มีผู้รับเหมาเข้าทำงานเป็นประจำ
- พอร์ต Console ของ Switch และ Router: อุปกรณ์ Network บางตัวมีพอร์ตสำหรับตั้งค่าระบบ หากเข้าถึงได้โดยไม่มีการล็อค อาจถูกเปลี่ยน configuration หรือดึงข้อมูลเครือข่ายได้
- ตู้ Rack ที่เปิดทิ้งไว้: แม้มีรหัสผ่านระบบ แต่ถ้าตู้เปิดและสายเข้าถึงได้จริง ความเสี่ยงเรื่องการถอดสาย เสียบสายผิด หรือแทรกอุปกรณ์กลางทางยังคงอยู่
- จุดชาร์จและ USB Hub ในพื้นที่ผลิต: พื้นที่ที่ดูเหมือนไม่สำคัญอาจกลายเป็นจุดให้พนักงานนำอุปกรณ์ส่วนตัวมาเสียบกับเครื่องใกล้เคียง
ทั้ง 5 จุดนี้เป็นเหตุผลที่ จุดเสี่ยงตู้คอนโทรล ควรอยู่ใน checklist ประจำของฝ่าย IT, OT, Maintenance และ Plant Management ไม่ใช่เฉพาะฝ่ายใดฝ่ายหนึ่ง เพราะความเสียหายสุดท้ายมักตกกับสายการผลิตและลูกค้าที่รอส่งมอบสินค้า
5 จุดเสี่ยงในตู้คอนโทรล กับความเสี่ยงจากผู้รับเหมาภายนอก
ในหลายโรงงาน ผู้รับเหมาภายนอกเข้ามาช่วยซ่อมบำรุงเครื่องจักรหรืออัปเดตโปรแกรมเป็นระยะ งานเหล่านี้จำเป็นต่อการผลิต แต่ก็ทำให้เกิดจุดเสี่ยงหากไม่มีขั้นตอนตรวจไฟล์ บันทึกผู้ใช้งาน และควบคุมพอร์ตที่เปิดอยู่ การกำหนด policy สำหรับ Vendor Access จึงควรอยู่คู่กับมาตรการล็อคพอร์ตเสมอ
ตัวอย่าง 5 จุดเสี่ยงในตู้คอนโทรล ที่ควรบันทึกใน Audit Log
- ชื่อผู้เปิดพอร์ตและผู้อนุมัติ
- ตำแหน่งตู้ควบคุมหรือเครื่องจักรที่มีการเชื่อมต่อ
- ชนิดอุปกรณ์ที่นำมาเสียบ เช่น USB Drive, Laptop หรือ Console Cable
- เวลาเริ่มต้นและเวลาสิ้นสุดของงาน
- ผู้ถือกุญแจ
3. ทำไม Firewall และ EDR ยังไม่พอสำหรับหน้างาน
Firewall, EDR และ Network Segmentation ยังจำเป็นมาก แต่เครื่องมือเหล่านี้ไม่ได้ครอบคลุมทุกสถานการณ์ในโรงงาน โดยเฉพาะเหตุการณ์ที่เริ่มจากการเสียบตรงเข้ากับอุปกรณ์หน้างาน หากมัลแวร์เข้าผ่าน USB ไปยังเครื่องที่ไม่ได้ต่ออินเทอร์เน็ต ระบบตรวจจับแบบ cloud-based อาจไม่มีโอกาสอัปเดต signature หรือส่ง alert กลับไปยังทีม SOC ได้ทันเวลา
- Air-gapped ไม่ได้แปลว่าปลอดภัย: ระบบที่แยกจากอินเทอร์เน็ตยังต้องรับไฟล์จากคนจริง ผ่าน USB หรือ laptop ของ Vendor
- Firewall มองไม่เห็นมือที่เสียบสาย: ถ้ามีคนเสียบอุปกรณ์เข้าพอร์ตในวงเดียวกัน เหตุการณ์อาจเกิดก่อน policy network จะทำงานครบ
- EDR ไม่ได้ติดตั้งได้ทุกเครื่อง: PLC, HMI และเครื่องจักรเก่าหลายตัวมีข้อจำกัดด้าน OS, warranty และความเสถียร
- Downtime มีราคาแพงกว่าการป้องกัน: ค่าเสียหายจากหยุดไลน์ผลิตหนึ่งครั้งอาจสูงกว่าการทำ physical hardening ทั้งพื้นที่
แหล่งอ้างอิงภายนอก เช่น Security for Industrial Automation and Control Systems: Physical Layer Requirements จาก ISA/IEC 62443 Standard ช่วยย้ำว่าการป้องกันระบบอุตสาหกรรมต้องมองทั้งเทคนิค กระบวนการ และการเข้าถึงทางกายภาพพร้อมกัน ไม่ควรปล่อยให้จุดเชื่อมต่อหน้างานเป็นช่องว่างของแผน OT Security
4. วิธีทำ Physical Port Audit แบบเริ่มได้ทันที
การเริ่มทำ จุดเสี่ยงตู้คอนโทรล ไม่จำเป็นต้องเริ่มจากโครงการใหญ่เสมอไป โรงงานสามารถเริ่มด้วย Physical Port Audit หรือการเดินสำรวจจุดเชื่อมต่อจริงในพื้นที่ผลิตก่อน ขั้นตอนนี้ใช้เวลาไม่นาน แต่ช่วยเปิดภาพว่าตอนนี้มีพอร์ตเสี่ยงอยู่ตรงไหนบ้าง
- ทำแผนผังพื้นที่: ระบุตู้ควบคุม, ตู้ Network, ห้อง Server, จุด HMI และเครื่อง Engineering Workstation
- นับพอร์ตที่เปิดอยู่: แยก USB, RJ45, HDMI, Serial, Console และพอร์ต Service อื่น ๆ
- จัดระดับความเสี่ยง: พอร์ตที่อยู่ใกล้ไลน์ผลิตหรือเปิดให้ Vendor เข้าถึงบ่อยควรถูกจัดเป็น priority สูง
- กำหนดเจ้าของ: ระบุว่าใครมีสิทธิ์เปิดพอร์ต ใครถือ Master Key และใครเป็นผู้อนุมัติ
- บันทึกหลักฐาน: ถ่ายภาพก่อนและหลังติดตั้ง เพื่อใช้ในการ audit และทบทวนกับทีมบริหาร
หากต้องการแนวทางเริ่มต้น สามารถดูบริการ Physical Cyber Audit สำหรับโรงงาน ของ NJ TECH เพื่อใช้เป็นกรอบสำรวจหน้างานและวางแผนปิดพอร์ตตามระดับความเสี่ยง
5. แนวทางป้องกันด้วย Defense-in-Depth
Defense-in-Depth แปลแบบง่ายคือการป้องกันหลายชั้น ไม่ฝากความปลอดภัยไว้กับเครื่องมือเดียว โรงงานที่ดีควรมีทั้ง policy, network control, endpoint control และ physical control ทำงานร่วมกัน เมื่อชั้นหนึ่งพลาด อีกชั้นยังช่วยลดความเสียหายได้
- ชั้นกายภาพ: ล็อคตู้ Rack, บล็อกพอร์ตที่ไม่ได้ใช้, จำกัดพื้นที่เข้าถึง และใช้กุญแจเฉพาะผู้รับผิดชอบ
- ชั้นเครือข่าย: แยก VLAN, ใช้ firewall rule, ทำ allowlist และตั้งค่า 802.1X ในจุดที่ระบบรองรับ
- ชั้น endpoint: ควบคุม USB device, สแกนไฟล์ก่อนนำเข้า และใช้เครื่องกลางสำหรับรับไฟล์จาก Vendor
- ชั้นกระบวนการ: ทำบันทึกการเปิดพอร์ต, บันทึกผู้เข้าพื้นที่ และทบทวนเหตุการณ์ผิดปกติทุกเดือน
จุดสำคัญคืออุปกรณ์ล็อคพอร์ตไม่ได้มาแทน Firewall หรือ Anti-malware แต่ช่วยปิดช่องโหว่ที่เครื่องมือ software มองไม่เห็นในจังหวะแรก นี่คือบทบาทที่เหมาะสมของ จุดเสี่ยงตู้คอนโทรล ในโรงงานที่ต้องการลดความเสี่ยงแบบเป็นระบบ
6. ตัวอย่างการใช้ SMARTKEEPER และ LINDY อย่างถูกต้อง
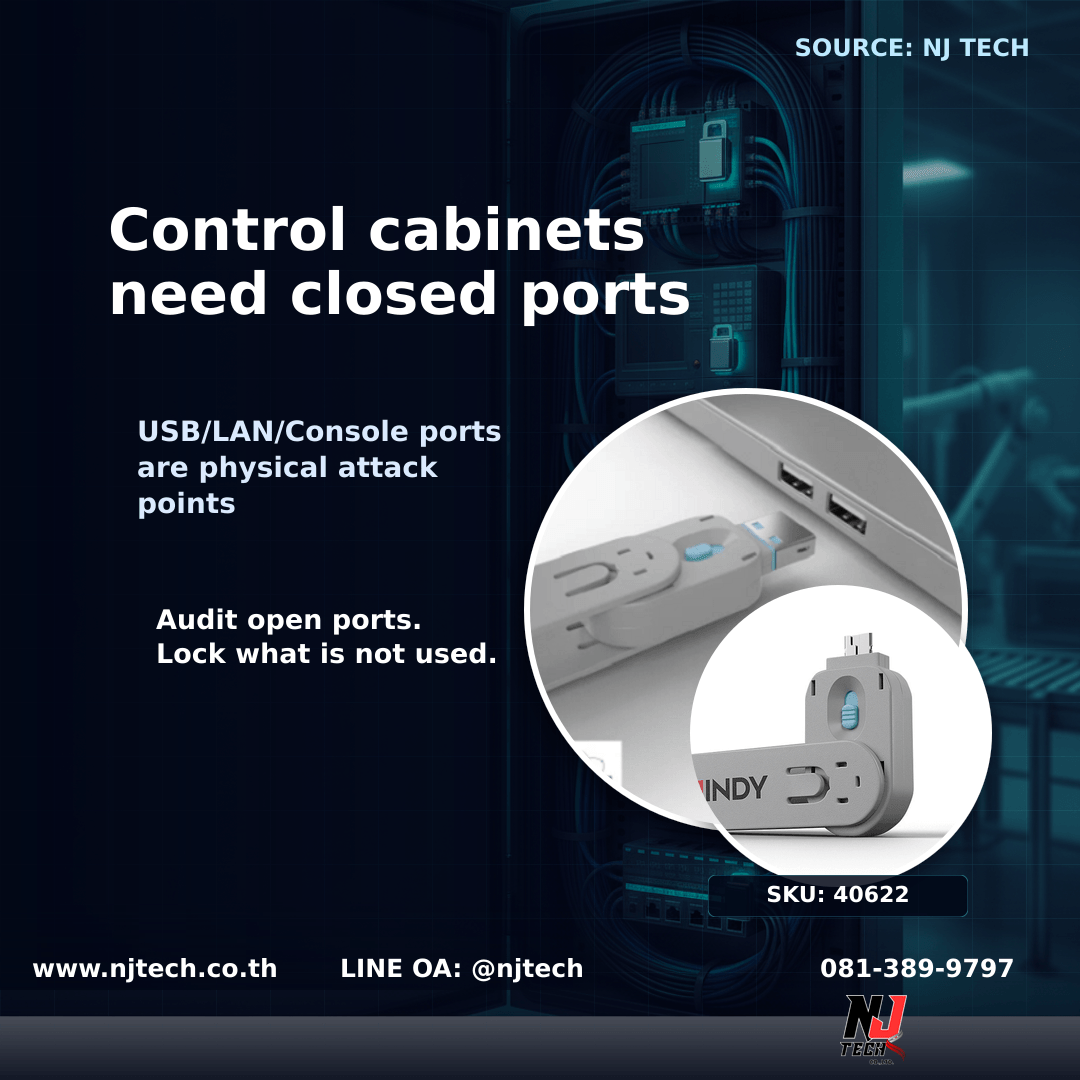
หลังจาก audit แล้ว โรงงานสามารถเลือกใช้อุปกรณ์อย่าง SMARTKEEPER หรือ LINDY เพื่อบล็อกพอร์ตที่ไม่ได้ใช้งาน เช่น USB-A, USB-C, RJ45 LAN, HDMI หรือพอร์ตอื่นตามลักษณะอุปกรณ์ จุดที่เหมาะกับการเริ่มต้นคือเครื่อง Engineering Workstation, ตู้ Network Switch, ตู้ PLC และพื้นที่ที่มี Vendor เข้าถึงบ่อย
หลักการใช้งานที่ถูกต้องคือเลือกล็อคเฉพาะพอร์ตที่ไม่ได้จำเป็นต่อการผลิตประจำวัน และต้องมีผู้รับผิดชอบกุญแจชัดเจน ไม่ควรแจกกุญแจหลายชุดโดยไม่มี log เพราะจะทำให้การควบคุมเสียความหมาย หากต้องเปิดพอร์ตเพื่อซ่อมบำรุง ควรบันทึกวัน เวลา เหตุผล และผู้อนุมัติทุกครั้ง
ทีมที่กำลังเริ่มวางมาตรฐานสามารถดูหมวด อุปกรณ์ SMARTKEEPER สำหรับล็อคพอร์ต และปรึกษา NJ TECH เพื่อเลือก model ให้ตรงกับพอร์ตจริงในพื้นที่ ก่อนซื้อจำนวนมากควรทดลองกับตู้ตัวอย่างก่อน เพื่อยืนยันว่าไม่กระทบงานซ่อมบำรุงและไม่ปิดพอร์ตที่ยังต้องใช้งาน
7. Checklist ก่อนเริ่มโครงการ
- ระบุพื้นที่ OT สำคัญ เช่น Line Production, Utility, Warehouse Automation และ Server Room
- ทำรายการพอร์ต USB/LAN/Console ที่เปิดอยู่และไม่ได้ใช้งานประจำ
- กำหนด owner ของแต่ละพื้นที่และผู้ถือ Master Key
- กำหนดขั้นตอนเมื่อ Vendor ต้องเปิดพอร์ตเพื่อซ่อมบำรุง
- ถ่ายภาพหลักฐานก่อนและหลังติดตั้งเพื่อใช้ในการ audit
- ทบทวนรายการพอร์ตทุกไตรมาสหรือทุกครั้งที่มีการเปลี่ยนไลน์ผลิต
สรุป: จุดเสี่ยงตู้คอนโทรล คือการลดความเสี่ยงที่เริ่มจากโลกจริงก่อนกลายเป็นเหตุการณ์ไซเบอร์ โรงงานที่มี OT ควรเริ่มจากการสำรวจพอร์ต เปิดรายการความเสี่ยง และปิดจุดที่ไม่จำเป็นก่อน เพราะการป้องกันตั้งแต่หน้าเครื่องจักรมักถูกกว่า เร็วกว่า และกระทบธุรกิจน้อยกว่าการแก้ปัญหาหลังเกิด Downtime
คำถามที่พบบ่อย (FAQ)
ทำไมการปิดพอร์ตใน Windows / BIOS ถึงไม่เพียงพอสำหรับโรงงาน?
เพราะในโรงงานมีอุปกรณ์ Embedded หลายชนิด เช่น PLC, Switch และ HMI ที่ไม่มีเมนูให้ปิดพอร์ต รวมถึงคอมพิวเตอร์รุ่นเก่าที่การแก้ไข Registry อาจกระทบกับโปรแกรมควบคุมเครื่องจักร การล็อคทางกายภาพจึงเป็นวิธีที่ปลอดภัยและไม่กระทบการทำงานของระบบ
อุปกรณ์ล็อคพอร์ต SMARTKEEPER ปลอดภัยแค่ไหน ใครก็ปลดได้หรือไม่?
SMARTKEEPER ใช้ระบบรหัสแม่กุญแจเฉพาะ (Master Key Pattern) ที่แต่ละองค์กรจะได้รับรหัสกุญแจเฉพาะตัว ไม่สามารถใช้กุญแจทั่วไปหรือคลิปหนีบกระดาษปลดล็อคได้
แหล่งอ้างอิงและข้อมูลเพิ่มเติม
- ISA/IEC 62443 Standard: Security for Industrial Automation and Control Systems: Physical Layer Requirements (2026-06-01)