

Physical Access Vulnerability: Armatura LLC Armatura One
Physical Access Vulnerability กลายเป็นประเด็นที่โรงงานอุตสาหกรรมควรติดตามอย่างจริงจัง หลังมีข่าวความเสี่ยงเรื่อง [ข่าวความเสี่ยง] Armatura LLC Armatura One เหตุการณ์ลักษณะนี้ไม่ได้สะท้อนแค่ปัญหาฝั่ง IT แต่สะท้อนว่าระบบ OT, พื้นที่หน้างาน, ผู้รับเหมา, พอร์ตเชื่อมต่อ และขั้นตอนอนุมัติการเข้าถึงต้องถูกออกแบบให้ทำงานร่วมกัน
Physical Access Vulnerability: สารบัญ
- สรุปเหตุการณ์และประเด็นที่โรงงานต้องสนใจ
- ผลกระทบต่อ Downtime และความต่อเนื่องการผลิต
- ช่องว่าง Physical Access ที่มักถูกมองข้าม
- วาง Defense-in-Depth ให้ครอบคลุม OT จริง
- บทบาทของ Physical Port Lock ในโรงงาน
- Checklist สำหรับตรวจหน้างานหลังอ่านข่าวนี้
Physical Access Vulnerability: 1. สรุปเหตุการณ์และประเด็นที่โรงงานต้องสนใจ
จากแหล่งอ้างอิง Armatura LLC Armatura One โดย CISA ICS Advisories ประเด็นหลักคือภัยคุกคามต่อระบบอุตสาหกรรมไม่ได้หยุดอยู่ที่การโจมตีเว็บไซต์หรือระบบสำนักงานอีกต่อไป แต่ขยับเข้ามาใกล้ระบบควบคุม กระบวนการผลิต และโครงสร้างพื้นฐานที่ต้องทำงานต่อเนื่องตลอดเวลา
เมื่อข่าวพูดถึงการหยุดชะงักของโรงไฟฟ้า โรงงาน หรือระบบโครงสร้างพื้นฐาน สิ่งที่ทีม OT ควรถามต่อไม่ใช่เพียง “แฮกเกอร์เข้าทางไหน” แต่ควรถามว่า “มีชั้นป้องกันใดบ้างที่ควรหยุดเหตุการณ์ได้ก่อนกระทบการผลิต” คำถามนี้ทำให้ Physical Access Vulnerability ต้องถูกมองเป็นเรื่องบริหารความเสี่ยง ไม่ใช่เรื่องเทคนิคอย่างเดียว
Physical Access Vulnerability: 2. ผลกระทบต่อ Downtime และความต่อเนื่องการผลิต
สำหรับโรงงาน ความเสียหายจาก incident ไม่ได้วัดจากจำนวนเครื่องที่ติดมัลแวร์เท่านั้น แต่วัดจากชั่วโมงที่ไลน์ผลิตหยุด การส่งมอบล่าช้า คุณภาพสินค้าที่ตรวจสอบไม่ได้ และเวลาที่ทีมต้องใช้ในการกู้ระบบกลับมาให้ปลอดภัย การหยุดระบบ OT เพียงไม่กี่ชั่วโมงอาจส่งผลต่อยอดผลิตทั้งวัน
นี่คือเหตุผลที่ผู้บริหารโรงงานควรมอง Physical Access Vulnerability คู่กับ Business Continuity Plan หากระบบกล้อง Firewall หรือ EDR ตรวจพบปัญหาแล้ว แต่ไม่มีมาตรการป้องกันที่จุดสัมผัสจริง เช่น พอร์ต USB หน้า HMI หรือพอร์ต LAN ว่างในตู้ Switch ความเสียหายอาจเริ่มขึ้นก่อนทีม security จะตอบสนองได้ทัน
Physical Access Vulnerability กับความเสี่ยงที่เริ่มจากหน้างาน
เหตุการณ์ในระบบ OT มักไม่ได้เกิดจากเทคนิคซับซ้อนเสมอไป หลายครั้งเริ่มจากงานซ่อมบำรุงปกติ เช่น การเสียบ Flash Drive เพื่อดึง log การต่อ laptop ของ Vendor เข้าพอร์ต LAN ว่าง หรือการเปิดตู้ Network เพื่อแก้ไขสายสัญญาณโดยไม่มีบันทึก การควบคุมจุดเหล่านี้จึงเป็นส่วนหนึ่งของการลด Downtime โดยตรง
Physical Access Vulnerability: 3. ช่องว่าง Physical Access ที่มักถูกมองข้าม
โรงงานจำนวนมากมี Firewall และระบบตรวจจับเครือข่าย แต่ยังเปิดพอร์ตทางกายภาพไว้เพื่อความสะดวกของทีมช่าง จุดนี้เป็นช่องว่างสำคัญ เพราะอุปกรณ์ที่เสียบเข้ากับเครื่อง OT โดยตรงอาจไม่ผ่านเส้นทางที่ Firewall มองเห็นตั้งแต่ต้น และเครื่องจักรบางตัวก็ติดตั้ง security agent รุ่นใหม่ไม่ได้
- พอร์ต USB หน้า HMI: เสี่ยงต่อการรับไฟล์หรือมัลแวร์จากสื่อบันทึกภายนอก
- พอร์ต LAN ว่างในตู้ Switch: เปิดช่องให้ laptop หรืออุปกรณ์แปลกปลอมเข้าวง OT
- Console Port: อาจถูกใช้ตั้งค่าอุปกรณ์ network โดยไม่ผ่านขั้นตอน change control
- ตู้ควบคุมที่ไม่มีบันทึกการเปิด: ทำให้ตรวจสอบย้อนหลังหลังเกิด incident ได้ยาก
Physical Access Vulnerability: ตัวอย่างข้อมูลที่ควรเก็บใน Audit Log
- ใครเป็นผู้เปิดตู้หรือเปิดพอร์ต
- ใช้กุญแจหรือสิทธิ์อนุมัติจากใคร
- เสียบอุปกรณ์ชนิดใด และกับเครื่องใด
- เริ่มงานและจบงานเวลาใด
Physical Access Vulnerability: 4. วาง Defense-in-Depth ให้ครอบคลุม OT จริง
Defense-in-Depth สำหรับโรงงานควรแปลเป็นการป้องกันหลายชั้นที่ทำงานได้จริงในพื้นที่ ไม่ใช่มีเพียงเอกสาร policy หรือ firewall rule ชั้นเครือข่ายเท่านั้น โรงงานควรมีทั้งการควบคุมพื้นที่ การควบคุมตู้ การควบคุมพอร์ต การตรวจไฟล์ และการแบ่ง network zone ตามความเสี่ยง
- ชั้นพื้นที่: CCTV, Access Control, Visitor Log และการกำหนดพื้นที่หวงห้าม
- ชั้นอุปกรณ์: ล็อคตู้ Rack และตู้ควบคุมที่เกี่ยวกับ PLC, HMI, Server และ Network Switch
- ชั้นพอร์ต: บล็อก USB, RJ45, Console และพอร์ตที่ไม่ได้ใช้งานประจำ
- ชั้นกระบวนการ: บันทึกการเปิดพอร์ต ตรวจสื่อบันทึกข้อมูล และอนุมัติ Vendor Access
- ชั้นเครือข่าย: Segmentation, Firewall, Allowlist และ monitoring ตามระดับความสำคัญของระบบ
Physical Access Vulnerability: 5. บทบาทของ Physical Port Lock ในโรงงาน
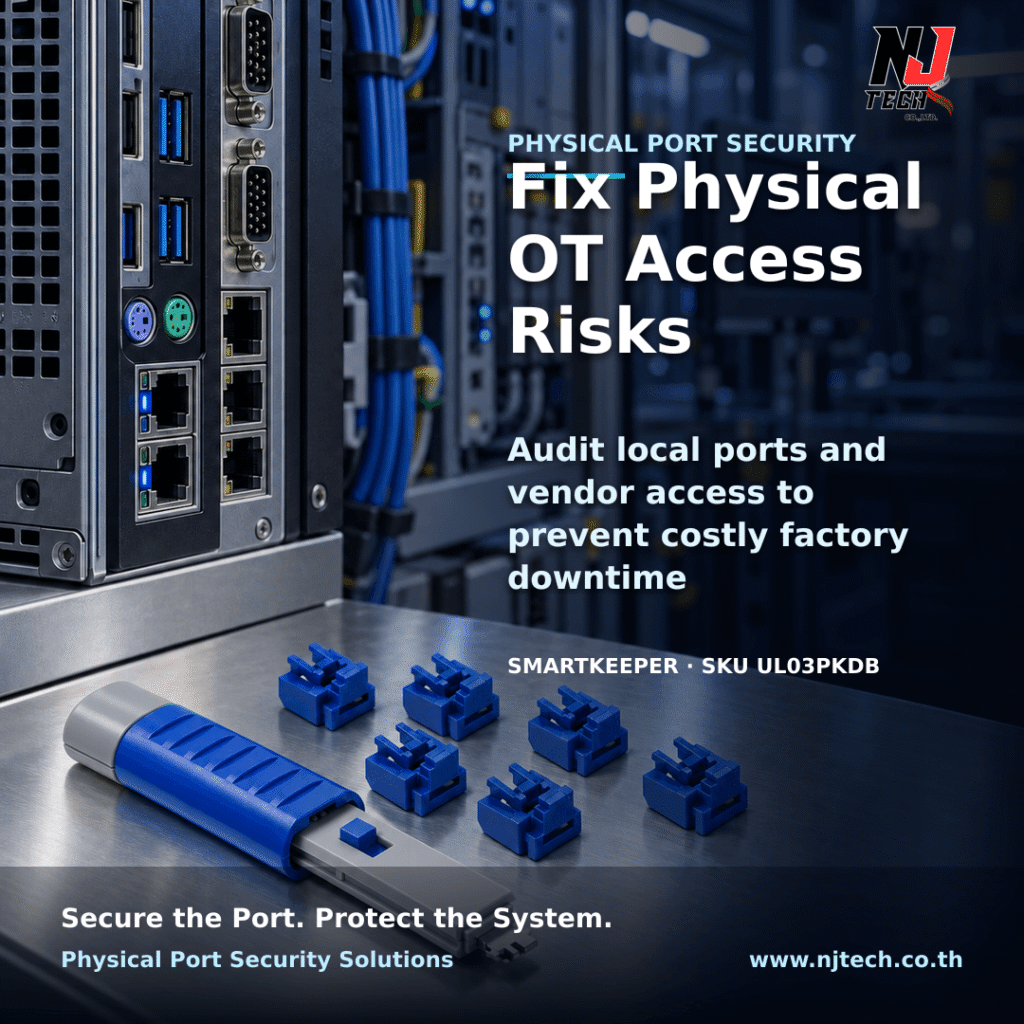
Physical Port Lock เช่น SMARTKEEPER และ LINDY ไม่ได้แทนที่ Firewall หรือ EDR แต่ทำหน้าที่ต่างกันอย่างชัดเจน คือป้องกันการเสียบหรือถอดอุปกรณ์ที่จุดเริ่มต้น เหมาะกับพอร์ตที่ไม่ได้ใช้งานประจำ พอร์ตในพื้นที่เสี่ยง และพอร์ตที่อยู่ใกล้บุคคลภายนอกระหว่าง maintenance
วิธีใช้งานที่เหมาะสมคือเริ่มจาก audit หน้างานก่อน ระบุว่าพอร์ตใดต้องเปิดใช้งานจริง พอร์ตใดควรล็อคถาวร และพอร์ตใดเปิดได้เฉพาะเมื่อมีใบงานหรือผู้อนุมัติ การทำแบบนี้ช่วยให้มาตรการด้าน Physical Access Vulnerability ไม่กลายเป็นภาระของช่าง แต่เป็นระบบควบคุมที่ตรวจสอบได้
Physical Access Vulnerability: 6. Checklist สำหรับตรวจหน้างานหลังอ่านข่าวนี้
- เลือกพื้นที่ OT ที่ถ้าเกิด incident แล้วกระทบการผลิตสูงที่สุด
- ถ่ายรูปตู้ควบคุม ตู้ Network และเครื่อง HMI ที่มีพอร์ตเปิดอยู่
- แยกพอร์ตที่ใช้งานจริงออกจากพอร์ตที่เปิดทิ้งไว้
- กำหนดผู้ถือกุญแจและผู้อนุมัติการเปิดพอร์ต
- ทำขั้นตอนตรวจ USB หรือ laptop ของ Vendor ก่อนเชื่อมต่อ
- ทบทวน log การเปิดพอร์ตคู่กับภาพ CCTV เมื่อมีเหตุผิดปกติ
สรุป: ข่าว [ข่าวความเสี่ยง] Armatura LLC Armatura One เป็นบทเรียนว่า OT Security ต้องมองตั้งแต่ระดับ network ไปจนถึงจุดที่คนสามารถแตะอุปกรณ์จริงได้ โรงงานที่ต้องการลดความเสี่ยงควรเริ่มจากการสำรวจพอร์ตหน้างาน ล็อคจุดที่ไม่จำเป็น และทำ log การเข้าถึงให้ตรวจสอบย้อนหลังได้ นี่คือวิธีเปลี่ยนข่าวความเสี่ยงให้กลายเป็นแผนป้องกันที่ใช้งานได้จริง
Physical Access Vulnerability: คำถามที่พบบ่อย (FAQ)
Physical Access Vulnerability: ทำไมการปิดพอร์ตใน Windows / BIOS ถึงไม่เพียงพอสำหรับโรงงาน?
เพราะในโรงงานมีอุปกรณ์ Embedded หลายชนิด เช่น PLC, Switch และ HMI ที่ไม่มีเมนูให้ปิดพอร์ต รวมถึงคอมพิวเตอร์รุ่นเก่าที่การแก้ไข Registry อาจกระทบกับโปรแกรมควบคุมเครื่องจักร การล็อคทางกายภาพจึงเป็นวิธีที่ปลอดภัยและไม่กระทบการทำงานของระบบ
Physical Access Vulnerability: อุปกรณ์ล็อคพอร์ต SMARTKEEPER ปลอดภัยแค่ไหน ใครก็ปลดได้หรือไม่?
SMARTKEEPER ใช้ระบบรหัสแม่กุญแจเฉพาะ (Master Key Pattern) ที่แต่ละองค์กรจะได้รับรหัสกุญแจเฉพาะตัว ไม่สามารถใช้กุญแจทั่วไปหรือคลิปหนีบกระดาษปลดล็อคได้